字體:小 中 大 |
|
|
|
| 2026/10/23 11:09:20瀏覽57|回應1|推薦2 | |
資安即國安:張藝璉提出資訊安全相關政見 2026.10.23
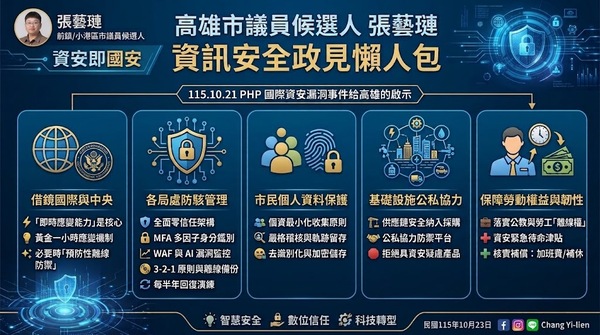
面對數位轉型與全球化網路威脅的雙重挑戰,高雄市作為南方科技重鎮,政府的資安防護必須從「被動修補」轉向「主動防禦」與「韌性回復」。 以下針對高雄市政府提出五大資訊安全政見論述: 一、借鏡國際與中央政府:115.10.21 PHP 國際資安風浪給高雄市的啟示 🌊 (一)即時應變能力是核心 115年10月21日,全球網站底層核心PHP 釋出緊急安全更新,以修補嚴重的 CVE-2026-109618 與 CVE-2026-109619 漏洞。此事件引發全球政府網站預防性下線,我國數位發展部更盤點出國內達 2.8 萬個網站受影響。 (二)此次事件給高雄市政府的啟示 二、強化各局處網站與系統管理:落實防駭與備份機制 (一)主動式防駭--零信任架構 1.針對各局處網站與便民服務系統,全面推動零信任(Zero Trust)架構與多因子身分鑑別(MFA)。 2.引入 AI 漏洞挖掘與網頁防火牆(WAF)監控,確保底層組件(如 WordPress、Drupal 等)隨時保持最新安全版本。
1.全面落實「3 份資料、2 種不同媒介、1 份異地保存」的備份原則,並強制推動「離線備份(Offline Backup)」,防止勒索軟體同時摧毀線上與備份系統。 2.每半年舉行一次局處「系統實機回復演練」,確保面臨極端攻擊時可在最短時間內復原。 三、市民個人資料保護:打造數位信任鏈 👥 (一)個資減量與去識別: 推動「個人資料最小化收集原則」,各局處非必要不留存身分證字號或詳細地址,並全面推動敏感個資去識別化與加密儲存。 (二)嚴格稽核與軌跡留存: 建立內部個資調閱審查與獨立稽核機制,任何經手市民個資的內部查詢都必須留存無法竄改的軌跡(Log),防止內賊或駭客潛伏外洩。 四、基礎設施維護:深化公私協力(Public-Private Partnership, PPP) 🏗️ (一)供應鏈安全納入採購規範:市府的委外案及外包廠商,必須承諾相同的資安防護標準,拒絕採用具資安疑慮的軟體與硬體產品。 (二)公私協力防禦合作: 與民間科技大廠、關鍵基礎設施營運商(如水、電、大眾運輸、關鍵製造業)成立「高雄市公私協力資訊安全防禦合作平台」。面臨大規模網路攻擊時,透過資訊共享與協同防禦,將市府與民間企業的營運損失與資料衝擊降至最低,維持城市基本運作。 五、防禦合作保障勞動權益與資安韌性:離線權配套與即時響應機制 💼 (一)落實公教與勞工離線權: 尊重與保障市府約聘僱人員、基層公教人員及外包勞工的「離線權」,非上班時間不得任意透過社群軟體交辦非緊急業務。 (二)緊急配套與補償機制: 針對如前述 PHP 重大漏洞突發事件等不可預期之資安危機,建立「資安緊急應變召集機制」: 1.值班與待命津貼: 預先規劃各局處資安人員的輪值名冊,該些人員須因應資安緊急需要待命,待命期間給予合理補償,如津貼或補休; 2.核實補償: 凡因網攻等資安突發狀況,需即時配合加班處理、通報、修補系統之公教人員與勞工,市府應自行或要求企業合計該些人員「加班費」或「補休」,在捍衛數位安全的同時,也兼顧職場勞動尊嚴。 以上為初步政見構思,敬請市民及資安專家指教。 資安即國安,高雄市議員候選人張藝璉,與您一起關心高雄資訊安全。 高雄市議員(前鎮/小港)候選人張藝璉敬筆 民國115年10月23日上午10時55分 |
|
| ( 在地生活|高屏 ) |